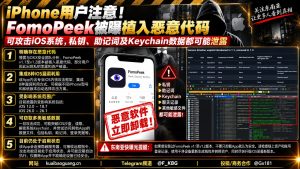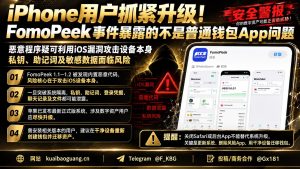
安全团队近期在Telegram上披露,FomoPeek 1.1至1.2版本的iOS应用内部嵌入了iOS内核攻击框架,导致用户钱包私钥等敏感信息面临被窃风险。
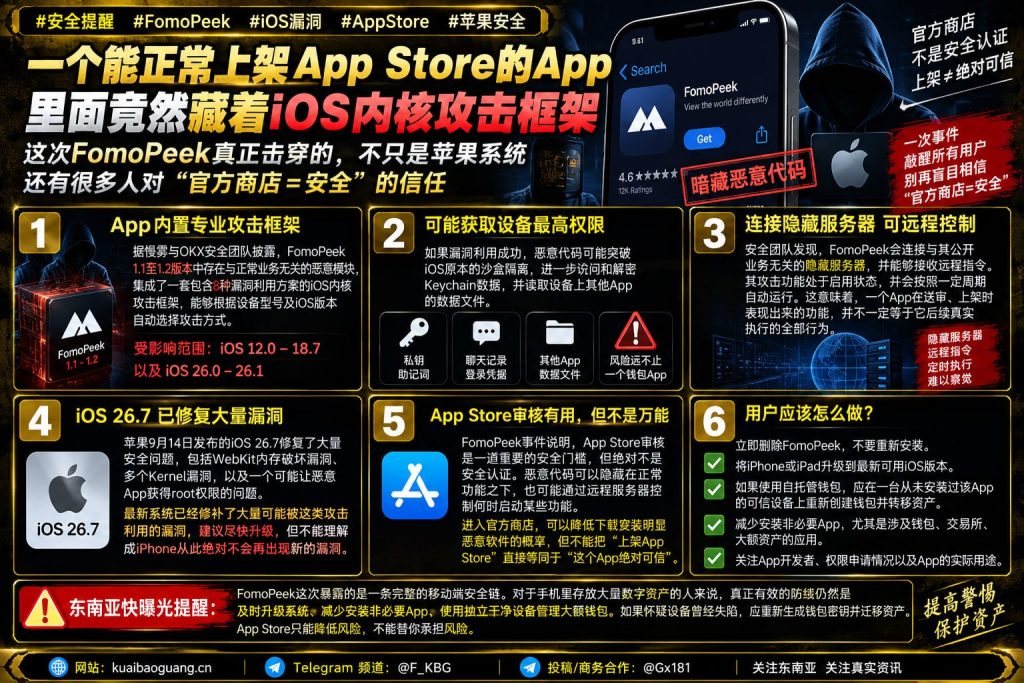
慢雾与OKX安全团队指出,该版本中出现与正常业务无关的恶意模块,其中一套攻击框架集成了8种漏洞利用方案,可根据设备型号和iOS版本自动选择攻击方式,受影响范围覆盖iOS 12.0至18.7以及iOS 26.0至26.1。
若攻击成功,恶意代码能够突破iOS原有沙盒隔离,进一步访问并解密Keychain数据,读取设备上其他App的数据文件,私钥、助记词、登录凭据、聊天记录等敏感文件均可能被窃取。
安全团队还发现,该App会连接与公开业务无关的隐藏服务器,并可接收远程指令,攻击功能处于启用状态并按周期自动运行,说明仅凭上架审查无法判断其真实行为。
事件经过
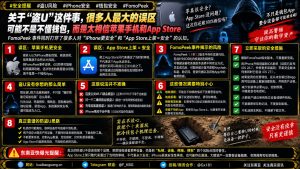
此次事件暴露了两层风险:一是iOS系统本身的漏洞链,苹果在iOS 26.7中已修复多项安全问题,用户应优先升级系统;二是App Store审核机制并非安全认证,恶意代码仍可隐藏在正常功能之下,用户在涉及钱包、私钥等高价值资产时,需要审慎评估App来源、权限及系统状态。
建议曾安装FomoPeek 1.1至1.2版本的用户立即删除该App,升级至最新iOS系统,若使用自托管钱包,应在全新可信设备上重新创建钱包并迁移资产。
风险提醒
苹果于9月14日发布的iOS 26.7版本修复了WebKit内存破坏、多个内核漏洞及可能导致恶意应用获取root权限的问题。虽然公开报告建议升级以显著降低已知漏洞风险,但苹果并未逐条公开说明FomoPeek所使用的全部8条攻击链分别对应哪些CVE。因此,用户需理性看待系统升级的作用,它虽能修补大量潜在风险点,但并不意味着iPhone从此绝对免疫所有新漏洞。
截至发稿,关于该iOS内核攻击框架事件的具体幕后黑手及进一步技术溯源工作,暂无更多官方通报或进展更新。广大用户与数字资产持有者仍需保持高度警惕,严格遵循相关安全建议,做好设备防范与资产迁移工作。
这次事件真正击穿的,不仅是苹果系统,还有很多人对“官方商店=安全”的心理预期。对于手机里存放大量数字资产的普通用户来说,过去往往认为只要能从App Store下载就万无一失,而这次FomoPeek暴露出的完整移动端安全链,彻底打破了这种盲目信任。
这也改变了相关人群的日常安全习惯,提醒广大用户在涉及钱包、USDT、交易所、私钥和大额资产时,不仅要看App来源,还要审慎评估开发者身份、必要权限及系统状态。App Store只能降低下载明显恶意软件的概率,无法替用户承担所有潜在风险。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息