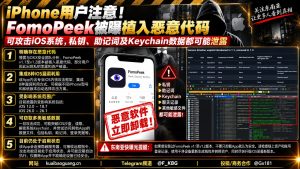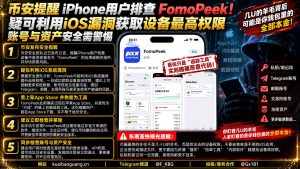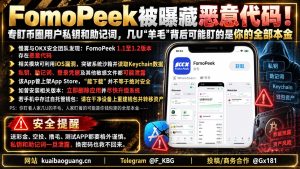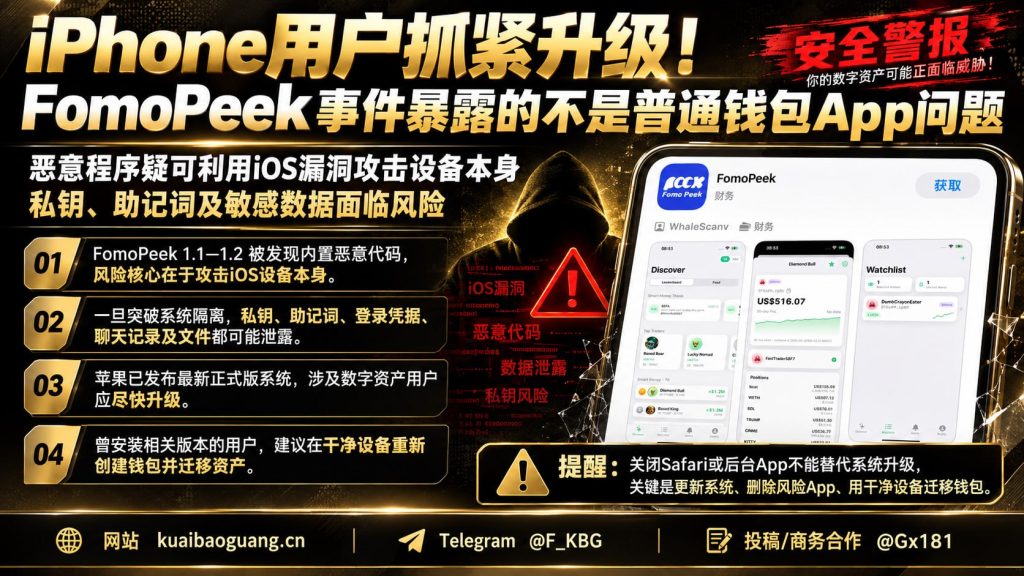
币安安全团队近日发布紧急提醒,称FomoPeek 1.1至1.2版本的应用中植入恶意代码,能够利用iOS漏洞直接侵入iPhone系统,进而获取设备的高权限,导致钱包助记词、私钥等核心资产信息被窃取。
据调查,FomoPeek恶意代码并非单纯针对某一钱包App,而是通过突破iOS的应用沙箱、Keychain以及Secure Enclave等安全机制,实现对系统甚至内核的权限提升。一旦攻击链成功,恶意程序可读取设备上保存的所有加密凭证、聊天记录和文件,形成对用户资产的全方位威胁。
币安在声明中强调,此类攻击的目标是整部设备而非单个App,提醒用户不要误以为仅关闭钱包App或Safari即可防御。官方建议:立即删除FomoPeek,切勿重新安装,并在安全的、未曾安装过该恶意软件的设备上重新创建钱包,将资产转移至新地址。
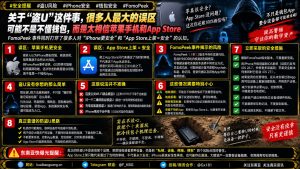
iOS漏洞事件经过
苹果公司已于9月14日推出iOS 26.7版本,修复了包括WebKit内存破坏、多项Kernel漏洞以及可能赋予恶意App root权限的安全缺陷。升级后,系统对恶意代码的利用链将被中断,显著提升了对iOS漏洞的防护能力。
为降低iOS漏洞带来的风险,用户应尽快将iPhone或iPad升级至最新正式版,并彻底删除来源不明的第三方App。持有自托管钱包的用户尤其需要在全新、已更新系统的设备上重新生成助记词,确保私钥不曾在旧设备上泄露。
风险提醒
针对网上流传的“点击链接即被盗”说法,目前公开证据不足以支持该结论,实际攻击需利用特定漏洞组合。若曾安装FomoPeek 1.1至1.2,仅删除App或重启设备无法确保资产绝对安全,应视为高风险情况处理。
截至发稿,暂无关于FomoPeek事件后续调查的进一步官方更新。用户需警惕将风险简单化,关闭后台App仅为辅助习惯,核心防御仍依赖系统升级与在干净设备上重新迁移资产,以彻底阻断潜在的数据泄露路径。
东南亚快曝光特别提醒,iPhone里装有钱包、交易所以及大量数字资产的用户,切勿只盯着FomoPeek本身的漏洞。当前最核心的防御措施是先把iOS系统更新至最新正式版,并彻底删除来源不明且非必要的第三方App。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息