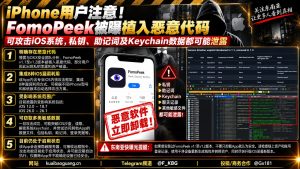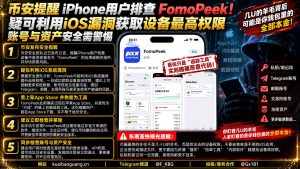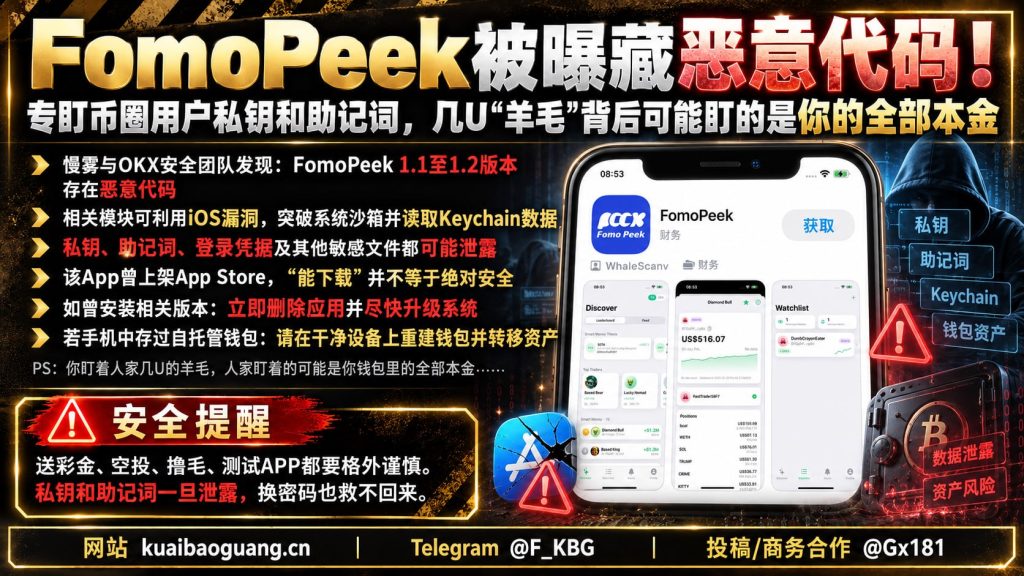
近期,慢雾与OKX安全团队联合发布安全报告,指出FomoPeek应用1.1至1.2版本中隐藏了恶意代码。这些代码包含针对iOS系统的漏洞利用模块,一旦攻击成功,将突破系统沙箱限制,直接读取Keychain中存储的私钥、助记词及登录凭据等敏感数据。这一发现迅速在币圈引发关注,用户需高度警惕FomoPeek带来的资金安全风险。
值得注意的是,FomoPeek此前曾正式出现在苹果App Store,并对外宣传为“只读”的链上巨鲸追踪工具。这种官方渠道上架的经历容易让用户产生安全错觉,误认为通过App Store下载的应用绝对安全。然而,此次事件表明,即便经过审核的应用也可能隐藏深层恶意代码,专门针对加密资产用户的核心隐私数据进行窃取。
FomoPeek事件经过
面对这一威胁,币安随后发布了紧急安全提醒,建议曾安装相关版本的iPhone或iPad用户立即删除应用并升级操作系统。对于曾在该设备上存储自托管钱包的用户,仅卸载APP不足以消除风险。最稳妥的处理方式是在从未安装过FomoPeek的可信设备上重新创建钱包,并尽快将原有资产转移至新地址,以切断恶意代码的潜在追踪路径。
风险提醒
目前,公开安全报告已确认恶意代码及盗取敏感数据的风险存在,但幕后团队的完整动机、实际受害人数及总损失金额仍有待进一步调查。东南亚快曝光提醒广大用户,币圈最昂贵的代价往往不是几十U的羊毛,而是为获取这些微小利益而交出的设备核心权限,务必谨慎对待任何要求安装陌生软件的空投或测试活动。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息