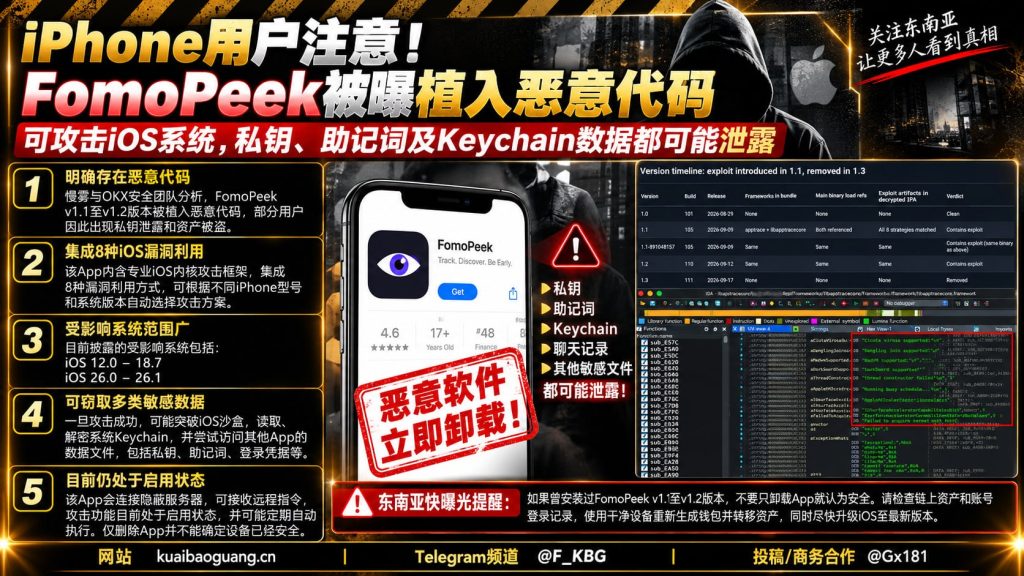
近期,多名加密货币用户发现钱包资产异常被盗,安全团队追踪后确认,iPhone应用FomoPeek v1.1至v1.2版本中植入了FomoPeek 恶意代码,导致私钥、助记词及Keychain数据可能被窃取。
慢雾与OKX安全团队联合分析指出,FomoPeek 恶意代码并非普通的钓鱼骗助记词,而是内置了专业的iOS内核攻击框架,能够根据不同iPhone型号和系统版本自动选择八种漏洞利用方式进行攻击。
受影响的系统包括iOS 12.0至18.7以及iOS 26.0至26.1。若攻击成功,恶意程序可突破iOS沙盒隔离,读取并解密系统Keychain,进一步访问其他App的数据文件,实现对钱包私钥、登录凭据、聊天记录等敏感信息的全面泄露。
事件经过
安全团队发现FomoPeek 恶意代码会连接隐蔽服务器并接受远程指令,攻击功能已处于启用状态,且可能定期自动执行。设备系统版本越旧,风险越高。仅删除FomoPeek并不能保证钱包安全,建议用户在未安装过该App的全新设备上重新生成私钥和助记词,并尽快将资产转移。
同时,用户应检查链上转账记录和交易所登录情况,及时升级iPhone系统至最新iOS 27,以规避已披露的漏洞。切勿在同一设备上同时使用高价值钱包和娱乐或测试类App,防止恶意App利用系统漏洞直接攻击整台设备。
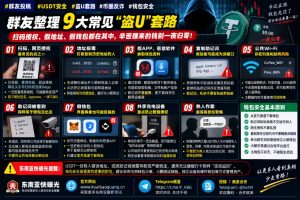
过去,iPhone因封闭生态被视为安全防线,用户只要不越狱、不随意输入助记词就能避免风险。然而FomoPeek事件表明,一旦恶意App利用系统漏洞突破沙盒,整部设备都可能成为攻击目标,资产安全不再仅取决于用户操作,而是取决于系统底层防护。
风险提醒
因此,币圈用户应保持警惕:不安装来源不明的App,避免点击陌生链接,尽量将主钱包与日常娱乐、测试App分离使用。若曾安装过FomoPeek v1.1至v1.2版本,务必在全新设备上重新创建钱包,并对链上资产进行全面核查。
Apple已将iOS 27列为最新正式版,发布时间为9月14日。现有披露的受影响版本上限为iOS 26.1,按目前公开范围,iOS 27未被列入其中;但升级只能规避已披露的漏洞链,无法排除今后出现新的攻击方式。
来源:网友投稿,经东南亚快曝光整理
原文链接:查看Telegram原消息