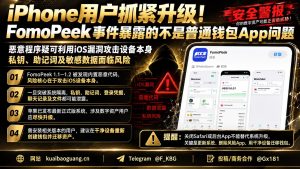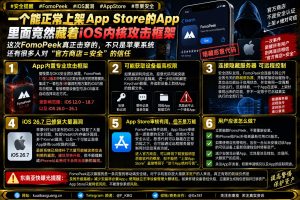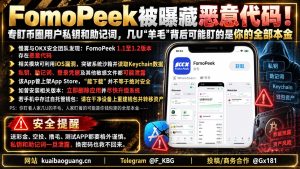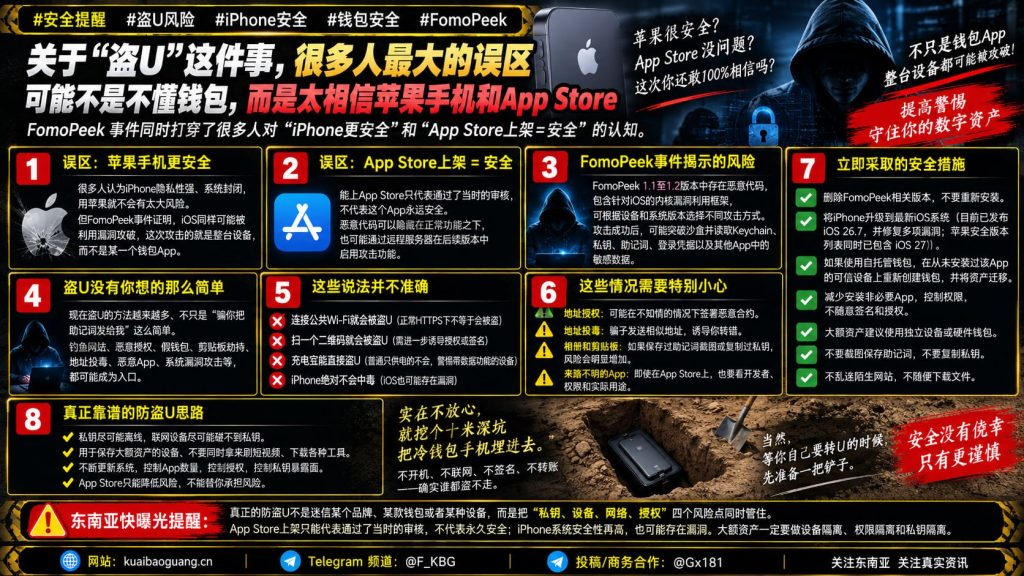
【防盗U】近期区块链安全领域再次敲响警钟,FomoPeek恶意代码漏洞的曝光彻底打破了部分用户对苹果手机和App Store的盲目信任。慢雾与OKX安全团队披露,FomoPeek 1.1至1.2版本中存在恶意代码,其中包含针对iOS的内核漏洞利用框架,可能突破沙盒并读取Keychain、私钥、助记词及其他App中的敏感数据。长期以来,不少人认为苹果手机隐私性强、系统封闭,加之软件通过App Store审核,便认为风险不大。然而此次事件证明,恶意程序攻击的是整台设备,而非某一个钱包App。如果手机系统本身已经被攻破,即使钱包软件本身没有后门,设备上的敏感信息依然可能暴露。针对网络上流传的大额损失传闻,公开安全机构目前并没有公布经过核实的最终损失总额。可以确认的是已经存在多起资产被盗报告,但在没有完整链上统计结果之前,把损失定为千万或上亿U还为时过早。当前数字资产面临的威胁日益多样化,除了恶意App和系统漏洞攻击外,钓鱼网站、恶意授权、假钱包、剪贴板劫持以及地址投毒等手段同样层出不穷。对于Wi-Fi连接、扫码、充电宝使用等常见场景,也需要具备正确的安全认知,避免因误解而产生不必要的恐慌或忽视真正的漏洞。真正的防盗U核心在于把钱包环境尽可能隔离,大额资产尽量使用独立设备或硬件钱包。iPhone用户应当及时升级系统,修复相关安全漏洞。保持系统更新、控制App数量与权限、严管私钥暴露面,才是保障数字资产安全的长久之道。安全提醒:防盗U需要同时管住私钥、设备、网络和授权四个风险点。
截至目前,针对相关资产被盗传闻及多起资产被盗报告,公开安全机构尚未公布经过核实的最终损失总额,相关情况仍待进一步统计与调查。
防盗U事件经过
针对日常使用中的常见误区,安全提醒指出,正常加密连接下,连接公共Wi-Fi不等于别人能直接读走钱包数据,但恶意热点、钓鱼登录页以及诱导下载配置文件仍然存在风险。扫码本身不会自动交出私钥,真正危险的是扫码后进入恶意网站进行连接、签名或授权。
此外,普通只供电的充电宝不会凭空读取钱包,需警惕带数据功能的未知USB设备或恶意配件。切勿将助记词截图存入相册或复制进剪贴板,大额资产应使用独立设备或硬件钱包隔离环境,同时注意不要随意签署恶意合约授权。
风险提醒
对于事件后续,编辑部会持续关注资产损失是否有可核验的链上统计或调查结果,以及FomoPeek相关版本的风险处置是否出现新信息。在相关数据获得核实前,网传金额仍只能作为未经确认的说法。
材料中,币安已公开提醒曾安装FomoPeek相关版本的用户删除应用、升级iOS,并在从未安装过该App的可信设备上重新创建钱包、迁移资产。编辑部将以此类公开处置建议为参照,关注后续是否有可核验信息进一步说明受影响范围和损失情况。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息