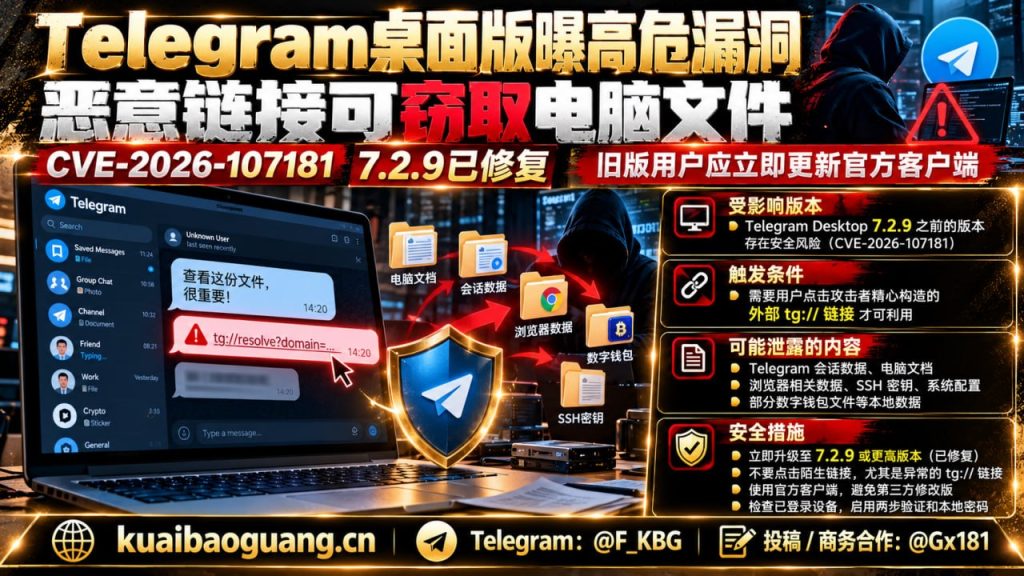
【Telegram安全漏洞】Telegram桌面版近期披露编号为CVE-2026-107181的高危安全漏洞,该漏洞影响7.2.9之前的所有桌面客户端版本。此次事件的核心风险在于,攻击者可构造特殊的Telegram链接,诱导用户点击后在后台执行恶意指令,进而读取并发送电脑中的本地文件。这一发现提醒广大用户,账号安全不仅关乎密码,更涉及本地终端的数据防护。
该漏洞的利用机制具有隐蔽性。当用户点击恶意链接时,Telegram桌面客户端可能错误执行指令,导致攻击者获取包括Telegram会话数据、电脑文档、浏览器相关数据、SSH密钥、系统配置以及部分数字钱包文件在内的敏感信息。这些内容均属于用户本地有权限访问的范围,一旦泄露,后果远超普通的账号被盗风险。因此,保护本地文件完整性和隐私性成为当前防范此类Telegram安全漏洞的关键环节。
风险提醒
需要明确的是,该漏洞并非无需交互即可远程入侵,其利用前提是用户主动点击了攻击者精心构造的链接。这意味着来自陌生人的异常链接是主要威胁来源。如果点击链接时弹出异常提示,特别是看到陌生的“tg://”协议或不正常的跳转内容,切勿继续确认打开。此外,使用第三方、修改版或长期不更新的Telegram客户端,近期尤其面临较高的安全风险,建议优先使用官方渠道获取的最新版本。
目前,Telegram官方已发布7.2.9版本修复此问题。仍在使用旧版Telegram Desktop的用户,建议立即升级至7.2.9或更高版本。同时,建议开启Telegram两步验证及本地密码,并定期检查当前账号的登录设备,以降低潜在风险。对于涉及大量工作聊天和客户资料的东南亚用户,更应第一时间更新官方客户端,确保数据资产安全。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息