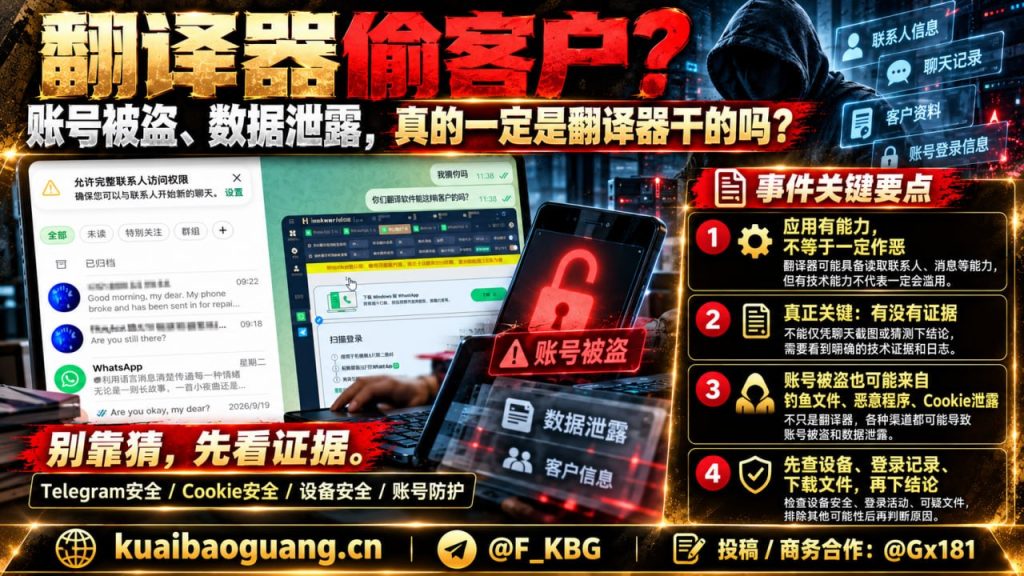
近期网络上关于翻译器偷客户的讨论持续引发关注。在技术层面,如果应用程序存在恶意后门,确实存在窃取登录凭证或其他敏感数据的可能,部分登录Cookie泄露也可能导致会话被劫持。然而,真正值得讨论的是是否存在确凿证据证明其确实实施了盗取行为。
从商业逻辑来看,许多成熟翻译工具依赖长期服务与口碑续费,为了一批客户资料而砸掉品牌并不符合常规商业利益。但这并不意味着运营时间久就绝对安全,软件安全性仍需看权限与实际记录。同时,翻译工具广泛应用于跨境电商和外贸团队,不能因出现资料泄露就直接认定由翻译器导致。
在日常使用中,用户的网络安全意识常被忽视。随意点击陌生网站、直接下载文件、开启自动下载以及安装不明插件和程序,都可能导致设备中毒或被远程控制。当客户资料丢失时,往往会将原因归咎于最近使用的翻译器,但问题可能早已在其他环节发生。
翻译器偷客户事件经过
此外,不使用翻译器的Telegram账号同样存在被盗和资金受损风险,钓鱼页面、恶意程序或弱密码等情况十分常见。账号出事不能自动等于翻译器偷客户,排查时应当关注数据泄露时间、设备异常程序及陌生登录等实际线索。
提示:东南亚快曝光提醒,高价值信息需要严格防护,切勿随意安装来源不明的软件和文件。数据异常时应当保存相关证据进行核实,切勿在缺乏证据时盲目下定论。
风险提醒
截至目前,针对网络上关于翻译器偷客户的种种讨论与争议,东南亚快曝光提醒,相关情况仍需理性看待,切勿在缺乏确凿证据之前盲目下定论。广大用户在日常使用中应当保持警惕,妥善保护好高价值信息与各类重要账号。
针对此类网络安全风险,东南亚快曝光提醒广大用户,切勿随意安装来源不明的软件、插件和文件,并应关闭不必要的自动下载功能。同时,重要账号需开启双重验证并定期检查登录设备。如果怀疑数据泄露,应当首先保存异常登录、设备日志和相关证据,以便科学判断问题所在。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息