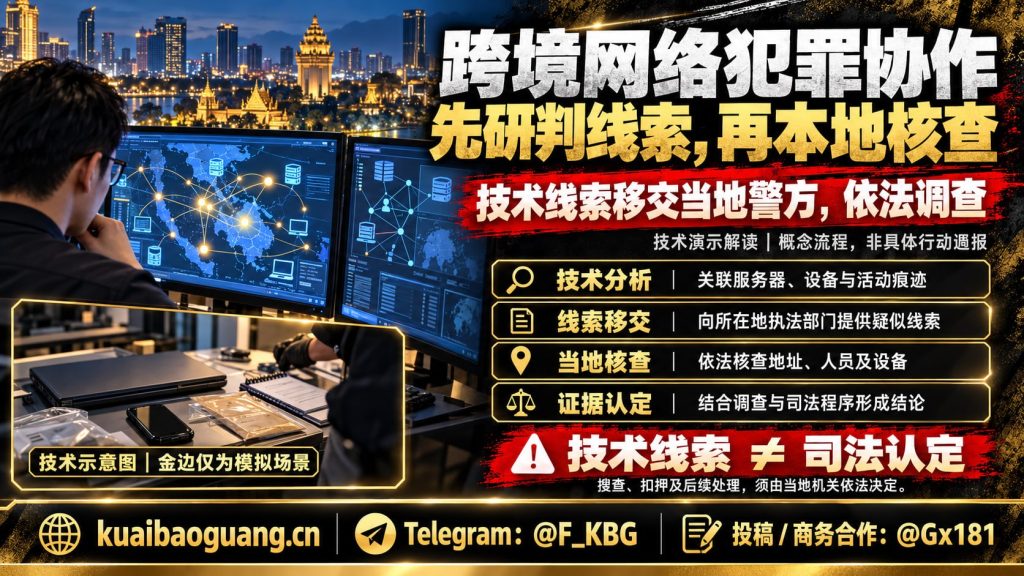
近日,一张关于跨境执法的技术演示图展示了跨国打击网络犯罪过程中的一种技术协作思路。该演示图以柬埔寨金边作为模拟场景,呈现了如何通过多源数据关联和电子证据研判来分析涉嫌网络犯罪活动的设备与地理范围。
按照演示流程,相关机构可以通过网络安全分析和终端关联关系入手,对涉案网址、网络设备以及位置数据进行交叉比对,逐步缩小疑似活动范围。这种协作模式的核心在于前端负责技术研判和情报线索,后端则交由犯罪窝点所在地的执法部门进行本地调查。
技术分析能够提供的是疑似关联、位置范围和电子证据线索,但并不能单独替代司法认定。真正实施搜查、扣押设备、拘留人员以及后续起诉,仍需由所在地执法和司法机关按照当地法律程序完成。
需要注意的是,跨境网络犯罪依赖多方数据协同调查,换网址或设备并不意味着数字痕迹会自动消失,技术线索需结合调查形成结论。
东南亚快曝光提醒,技术演示中的跨国协作思路表明,中国、美国等国家或地区的相关机构在开展跨境网络犯罪打击时,重点在于通过网络安全分析和多源数据关联来提供疑似关联、位置范围和电子证据线索。然而,此类技术分析并不能单独替代司法认定,真正的搜查、扣押设备、拘留人员以及后续起诉,仍需严格由所在地执法和司法机关按照当地法律程序来完成。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息