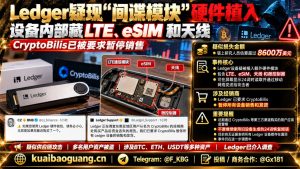
最近安全研究人员拆解多台被动过手脚的Ledger Nano X硬件钱包后,发现供应链黑客攻击手法已经升级,攻击者直接在一台真正的Ledger设备里面塞进了另一台微型电脑。
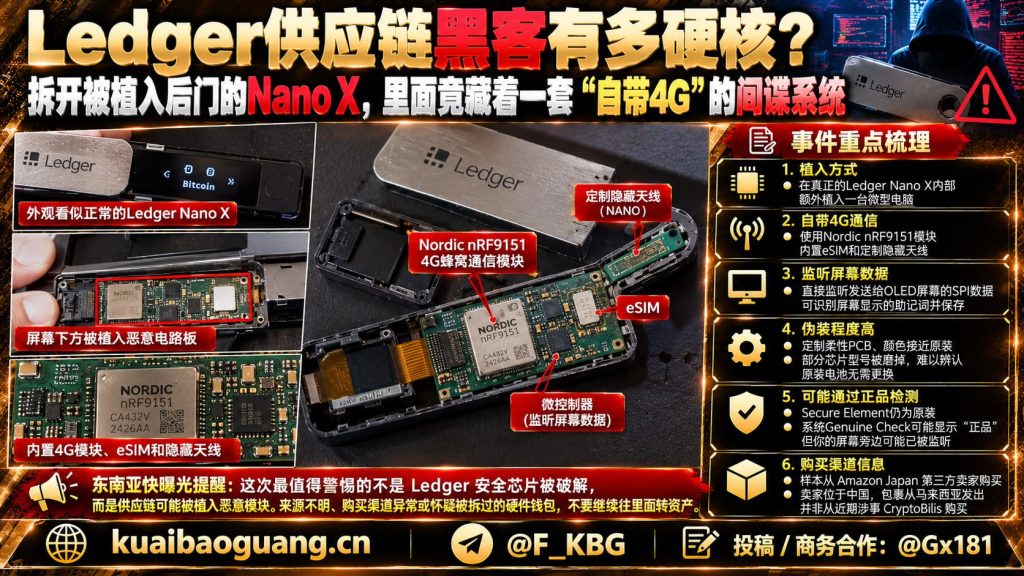
在最新发现的第三代植入样本中,研究人员在屏幕下方发现了一块经过伪装的恶意电路板,其中包括Nordic nRF9151蜂窝通信模块、eSIM、微控制器以及专门设计的隐藏天线。硬件钱包供应链风险的核心在于,该模块根本不需要攻破Ledger的核心Secure Element,而是直接接在屏幕数据线路上监听SPI数据。
当Ledger生成助记词并传给屏幕显示时,植入模块有机会在屏幕上偷看这些助记词。早期样本的固件拆解证实,这类模块可以识别屏幕上显示的字母和助记词,并将其保存下来,再通过自带的蜂窝通信模块发送出去。
事件经过
在最新第三代版本中,黑客已经把杂乱的飞线升级成定制柔性PCB,电路板颜色与Ledger内部相近,部分芯片型号被直接磨掉,甚至连定制天线上都直接印着NANO型号标识。这种Nano X硬件钱包甚至有可能通过官方的Genuine Check认证,因为里面真正负责认证和保存私钥的Secure Element仍然是原装的。
目前研究团队确认的第三代样本是从Amazon Japan第三方卖家购买,卖家位于中国,包裹从马来西亚发出。这台样本并不是从近期陷入盗币事件调查的CryptoBilis购买,目前也没有证据证明两者属于同一条供应链攻击,Ledger针对东南亚部分用户资产被盗事件仍在调查中。
风险提醒
东南亚快曝光提醒:硬件钱包来源不明、购买渠道异常,或者怀疑设备被拆过的,不要继续往里面转资产。
只要一台硬件钱包在到达用户手里之前被拆开植入恶意模块,再强的Secure Element也可能绕不过屏幕被监听这一关。对于这类供应链本身可能被动手脚的高风险情况,广大数码资产持有者需要保持高度警惕。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息