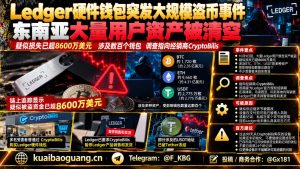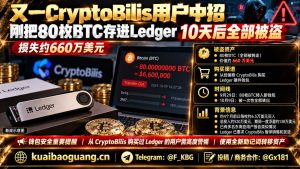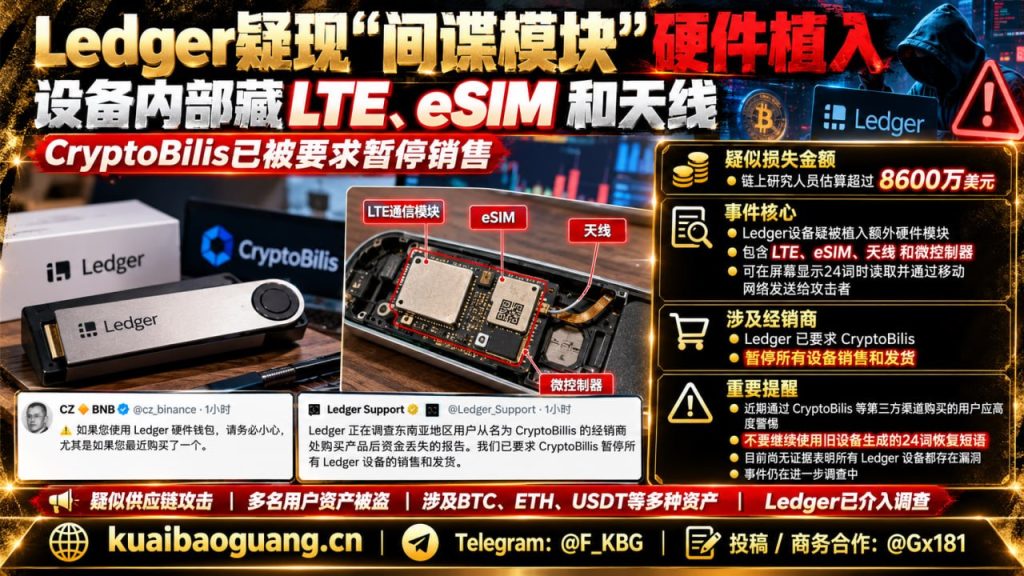
Ledger 硬件钱包供应链攻击的线索在东南亚地区首次被披露,多个用户报告资产被清空,安全研究人员指出攻击可能在设备出厂前已被植入硬件模块。该事件再次提醒硬件钱包的安全风险不局限于软件钓鱼,而可能源自供应链的物理篡改。此次发现的硬件植入模块包括LTE、eSIM和天线,能够在不破坏外观的情况下完成数据窃取。
据Ledger官方通报,已要求其在东南亚的区域经销商CryptoBilis暂停所有Ledger设备的销售与发货,并启动对相关资金损失的调查。链上分析师初步估算,受影响的加密资产被盗规模已超过8600万美元,涉及比特币、以太坊、TRON等多个链,但具体损失金额尚未得到Ledger官方确认。
前Mt.Gox负责人Mark Karpelès在拆解一台疑似被篡改的Ledger硬件钱包时,发现屏幕后方装有额外的LTE通信模块、eSIM卡、天线以及微控制器,并直接连到负责屏幕数据传输的线路。该硬件被认定为不属于Ledger原始设计,属于Ledger 硬件钱包供应链攻击的关键证据。
事件经过
安全研究人员进一步分析,隐藏模块若在用户首次初始化时读取屏幕上显示的24词恢复短语,可通过LTE网络实时传输给攻击者。一旦恢复短语泄露,攻击者即可在其他设备上恢复钱包并转走BTC、ETH、USDT等资产。此类攻击绕过了Ledger的安全芯片,直接针对硬件供应链环节,构成严重的安全风险。
风险提醒
目前该异常设备是通过日本亚马逊的第三方卖家采购并从马来西亚发货,尚未有证据表明其来源于CryptoBilis或与该公司近期易主有关。基于供应链安全风险,Ledger建议近期通过CryptoBilis购买且尚未初始化的用户不要激活设备,已使用的用户应尽快将资产转移至全新生成恢复短语的可信设备,以防止进一步的Ledger 硬件钱包供应链攻击。
在涉及机构背景方面,CryptoBilis原联合创始人近期披露,该公司今年已完成易主,原管理团队自3月起已退出运营、后台系统及公司管理。网络流传的资料显示,新股东登记信息与中国有关。但截至目前,没有证据证明公司股权变化、新股东身份与Ledger盗币事件存在直接关系。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息