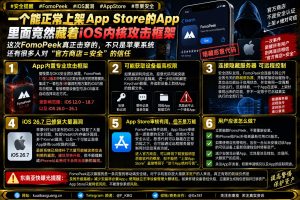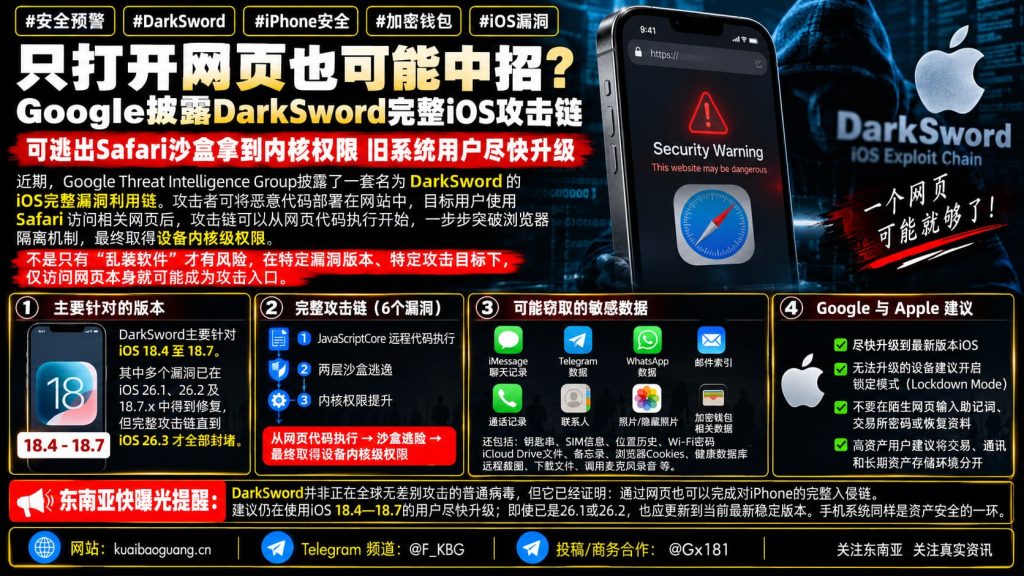
Google威胁情报团队近日披露名为DarkSword的完整iOS攻击链(DarkSword iOS 漏洞),该链利用多项漏洞直接获取设备内核权限,已对iOS 18.4至18.7用户构成紧迫风险。攻击链可嵌入恶意网页或已被入侵的站点,用户仅通过Safari访问相关页面,即触发从JavaScript代码执行到沙盒逃逸的多阶段过程,最终突破浏览器隔离并取得系统内核级控制权。Google确认DarkSword针对iOS 18.4‑18.7,共利用六个漏洞,包括JavaScriptCore远程代码执行、双层沙盒逃逸以及内核权限提升。部分漏洞已在iOS 26.1、26.2及18.7.x中修复,但完整链所依赖的全部漏洞直至iOS 26.3才全部封堵,属于最新的DarkSword iOS 漏洞集合。成功入侵后,载荷能够窃取iMessage、Telegram、WhatsApp信息、邮件索引、通话记录、联系人、钥匙串、SIM信息、位置历史、Wi‑Fi密码、隐藏照片、iCloud Drive文件、备忘录、浏览器Cookie、健康数据以及加密钱包相关数据,并具备远程截图、下载文件和调用麦克风录音的能力。自2025年11月起,Google观察到此攻击呈定向特征,已在沙特、土耳其、马来西亚和乌克兰出现。针对高价值资产用户,Google建议尽快升级至最新iOS版本,若设备无法升级则启用Apple锁定模式,以降低DarkSword iOS 漏洞的利用面。以上信息尚待官方进一步确认,建议用户保持警惕。
东南亚快曝光提醒,币圈用户切勿仅防范钓鱼链接与恶意授权,手机系统本身同样是整体资产安全的重要一环。特别是仍在使用iOS 18.4至18.7等旧版本系统的设备应当尽快完成升级;即使当前系统版本已是26.1或26.2,也建议继续更新到目前的最新稳定版本。同时,用户切勿在陌生网页中输入助记词、交易所密码或恢复资料,高资产用户更应当尽量将交易、通讯及长期资产存储环境进行物理或逻辑上的隔离。目前相关情况仍待官方进一步通报,截至发稿,暂无进一步更新。
针对DarkSword iOS 漏洞的防范,需要特别注意不同钱包架构的实际风险存在差异。Google披露其能够获取加密钱包相关数据,但这并不等于已经证明该漏洞可以无条件导出所有硬件钱包、MPC钱包或无私钥钱包中的完整私钥。尽管如此,若钱包恢复材料、登录凭证或重要账户信息长期存在于同一台已经失陷的手机上,相关风险显然会大幅上升。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息