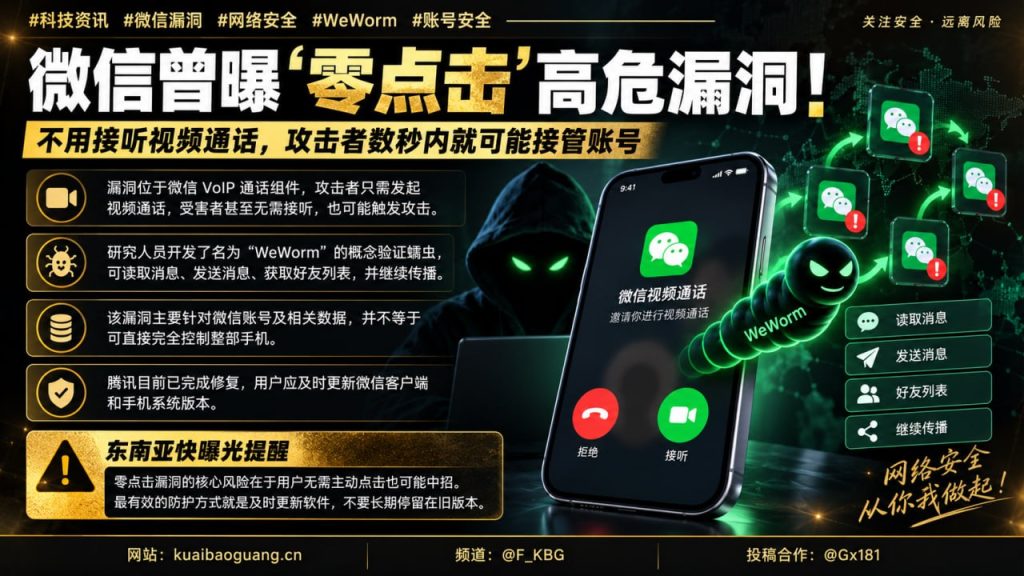
近日,安全研究人员披露微信零点击漏洞,指出攻击者仅需发起视频通话即可在数秒内接管目标微信账号,危害程度属高危。
该微信漏洞位于微信VoIP通话组件,属于VoIP漏洞的一种表现,攻击者无需受害者接听通话或点击任何链接,即可触发恶意代码执行。
利用漏洞,攻击者可实现账号接管,读取并发送消息、获取好友列表,甚至通过已感染账号向其联系人继续传播,形成类似螺虫式的扩散。研究团队还发布了名为WeWorm的概念验证螺虫,以演示零点击攻击的完整链路。
腾讯已在近期发布补丁修复微信零点击漏洞,并建议用户及时更新客户端和手机系统,以提升微信安全。保持软件为最新版本是防御此类VoIP漏洞的最有效措施。
研究人员指出,传统的‘不点链接、不下载文件、不接陌生电话’防护措施在微信零点击漏洞面前失效,唯一可靠的安全防护手段是保持软件及时更新。
一旦账号被接管,攻击者可利用受害者的身份进行诈骗或传播不实信息,对个人隐私和社交关系造成潜在危害,也对网络安全构成潜在威胁,提醒用户定期检查登录设备并开启异常登录提醒。
目前该漏洞已修复,但技术细节的公开可能导致未更新设备面临风险,相关细节仍待进一步核实。
对于广大微信用户而言,由于该漏洞的攻击过程不要求用户主动操作,传统的防范方式在此类漏洞面前可能并不足够。漏洞一旦被利用,受害者的微信账号及相关数据将面临被接管的风险,不过需要特别说明的是,该漏洞针对的是微信账号及相关数据,并不意味着攻击者能够直接完全控制整部手机。
微信零点击漏洞风险提醒
东南亚快曝光在此提醒广大微信用户,此类零点击漏洞最重要的防护方式就是及时更新软件,微信用户应尽量保持客户端和手机系统为最新版本,不要长期停留在旧版。
针对此次微信零点击漏洞事件的后续进展,东南亚快曝光编辑部将保持持续关注。随着相关技术细节的公开,已经修复的漏洞一旦长期不更新客户端和手机系统,可能让未更新的设备面临更高风险,后续各方对该类VoIP漏洞及WeWorm蠕虫式传播的防范动态仍需进一步留意。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息