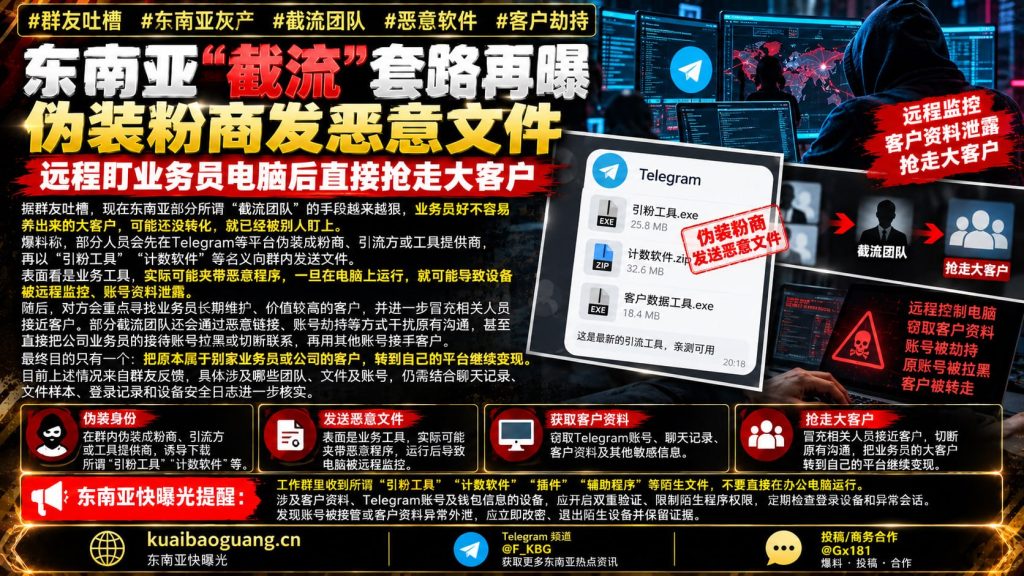
东南亚部分截流团队的手段近期再次引发关注,有群友吐槽部分人员通过恶意文件和账号劫持等方式抢夺大客户。在实际操作中,部分人员会先在Telegram等平台伪装成粉商、引流方或工具提供商,再以引粉工具、计数软件等名义向群内发送文件。表面看是业务工具,实际可能夹带恶意程序,一旦在电脑上运行,就可能导致设备被远程监控、账号资料泄露。
随后,对方会重点寻找业务员长期维护、价值较高的客户,并进一步冒充相关人员接近客户。爆料人称,部分截流团队还会通过恶意链接、账号劫持等方式干扰原有沟通,甚至直接把公司业务员的接待账号拉黑或切断联系,再用其他账号接手客户,最终目的把原本属于别家业务员或公司的客户转到自己的平台继续变现。
这类截流已经涉及恶意文件、账号控制、客户资料窃取及通信干扰等问题。目前上述情况来自群友反馈,具体涉及哪些团队、文件及账号,仍需结合聊天记录、文件样本、登录记录和设备安全日志进一步核实。
东南亚快曝光提醒:工作群里收到所谓引粉工具、计数软件、插件、辅助程序等陌生文件,不要直接在办公电脑运行。涉及客户资料、Telegram账号及钱包信息的设备,应开启双重验证、限制陌生程序权限,并定期检查登录设备和异常会话。发现账号被接管或客户资料异常外泄,应立即改密、退出陌生设备并保留证据。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息