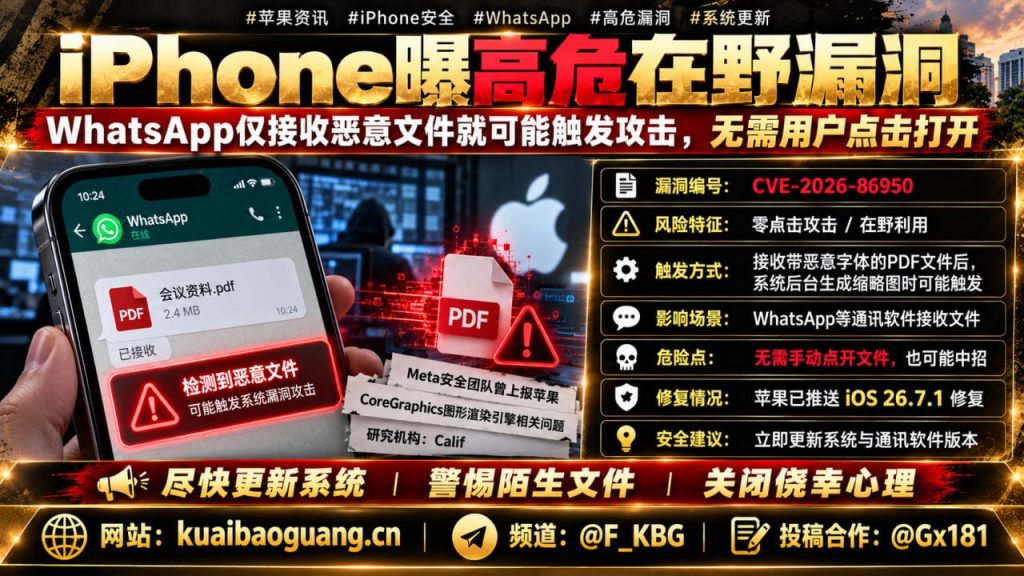
iPhone 高危漏洞今日被公开,安全研究机构Calif披露编号CVE-2026-86950的在野缺陷,攻击者可在无需用户点击的情况下通过WhatsApp发送的恶意PDF触发系统崩溃。该漏洞源于苹果CoreGraphics图形渲染引擎的整数计算错误。特制字体的超大坐标会导致内存分配估算严重偏低,随后在绘制过程中出现越界写入,形成可执行的内存破坏路径,iPhone 高危漏洞因此具备实际利用价值。研究人员演示,攻击者将特制字体嵌入PDF后通过WhatsApp等通讯软件发送,iPhone在后台生成缩略图时即会解析该文件,系统自动执行恶意代码,无需用户打开或点击任何链接。Meta安全团队已向苹果报告该缺陷,苹果随后紧急推送iOS 26.7.1修复版,修正了图形单位转换和内存处理逻辑;WhatsApp也完成了额外的文件拦截强化,降低零点击风险。为确保设备安全,建议所有iPhone用户立即检查系统版本并升级至iOS 26.7.1或更高,同时保持WhatsApp等通讯软件更新。若仍使用旧版系统,请谨慎接收未知来源的PDF文件。(本文信息已核实,后续如有新进展将及时更新)
该漏洞的技术细节最早在9月30日由安全机构Calif公布,标记为CVE‑2026‑86950,并已在实际攻击中被观察到,研究人员称其被用于高精度定向攻击,说明攻击者已经在野外成功利用该缺陷。
东南亚快曝光指出,这类零点击漏洞意味着即便用户不打开文件,也可能在后台被触发,尤其是经由WhatsApp、Telegram或邮件接收的PDF文件,建议所有iPhone用户尽快升级系统并保持通讯软件为最新版本,以降低被动感染风险。
来源:东南亚快曝光 Telegram频道 @F_KBG
原文链接:查看Telegram原消息