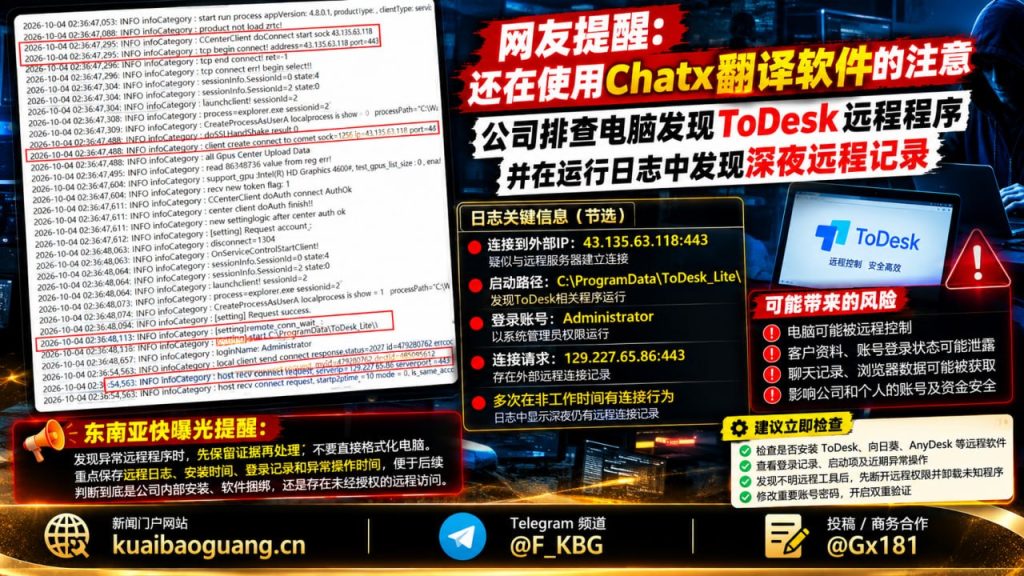
近日,有网友在Telegram上披露,其所在公司在例行安全检查中发现多台办公电脑装有ToDesk 远程控制程序,并在运行日志中记录到深夜的远程连接。
检查结果显示,这些电脑在非工作时间出现多次远程会话,涉及的账号包括客服、翻译和社交媒体登录,导致对客户资料和账号安全产生担忧。
虽然部分网友将此现象与Chatx翻译软件的潜在后门联系,但目前没有官方或技术证据证实Chatx会主动安装ToDesk或窃取数据。
针对上述风险,安全专家建议企业立即核查电脑是否存在ToDesk、向日葵、AnyDesk等陌生远程软件,检查登录记录和启动项,保留异常日志并及时卸载未知程序。
同时,应更改重要账号密码、启用双因素验证,并对长期登录的客服和翻译账号进行专项监控,以防止因ToDesk 远程控制导致的资料泄露。
以上信息基于网友投稿,具体情况仍需进一步核实。
本次信息最初由一位网友在Telegram上投稿,提醒仍在使用Chatx翻译软件的用户注意,公司在例行安全检查中意外发现已安装ToDesk远程控制程序,并在日志里记录了深夜的远程会话。该投稿者指出,虽有部分声音将此与Chatx的潜在后门联系,但目前缺乏技术或官方证据予以确认。
原文中还特别提示,发现异常远程工具后应首先保存完整的日志、安装时间及操作记录,避免直接格式化硬盘,以便后续判断是内部部署、软件捆绑还是未经授权的访问;同时,投稿者担忧此类远程连接可能涉及客户资料、账号登录状态乃至聊天记录的泄露风险。
风险提醒
截至发稿,暂无关于该事件的进一步官方通报或处理进展。目前各方仍在等待更多事实依据以厘清ToDesk程序的安装来源及具体用途。
对于长期将客服、翻译及社交账号登录在办公电脑的团队而言,此类未授权远程访问若属实,其影响远超单一设备失窃。一旦ToDesk等工具被用于越权操作,不仅浏览器登录状态会失效,更可能导致核心客户资料及私密聊天数据外泄,直接威胁企业商业机密与客户信任。鉴于目前尚无法排除内部误装或软件捆绑的可能性,相关从业者需保持警惕,将排查陌生远程程序纳入日常安全流程,以防因个别终端失控引发更大范围的数据安全隐患。
来源:网友投稿,经东南亚快曝光整理
原文链接:查看Telegram原消息